不少有跨多地办公需求的企业,经常会混淆普通公网联网和站点到站点VPN的适用场景,两者的核心差异并非简单的“加了一层加密”,而是从连接定位、传输逻辑到管理边界都属于完全不同的网络方案,适配的业务场景几乎没有重叠。
连接定位与适用对象差异
普通联网本质是单设备接入公网的模式,不管是家用宽带还是企业普通办公网,核心逻辑都是本地终端直接对接运营商网络,所有访问请求默认走公网路由,仅服务于单站点内设备访问互联网的需求,没有预设跨异地站点的专属打通规则。
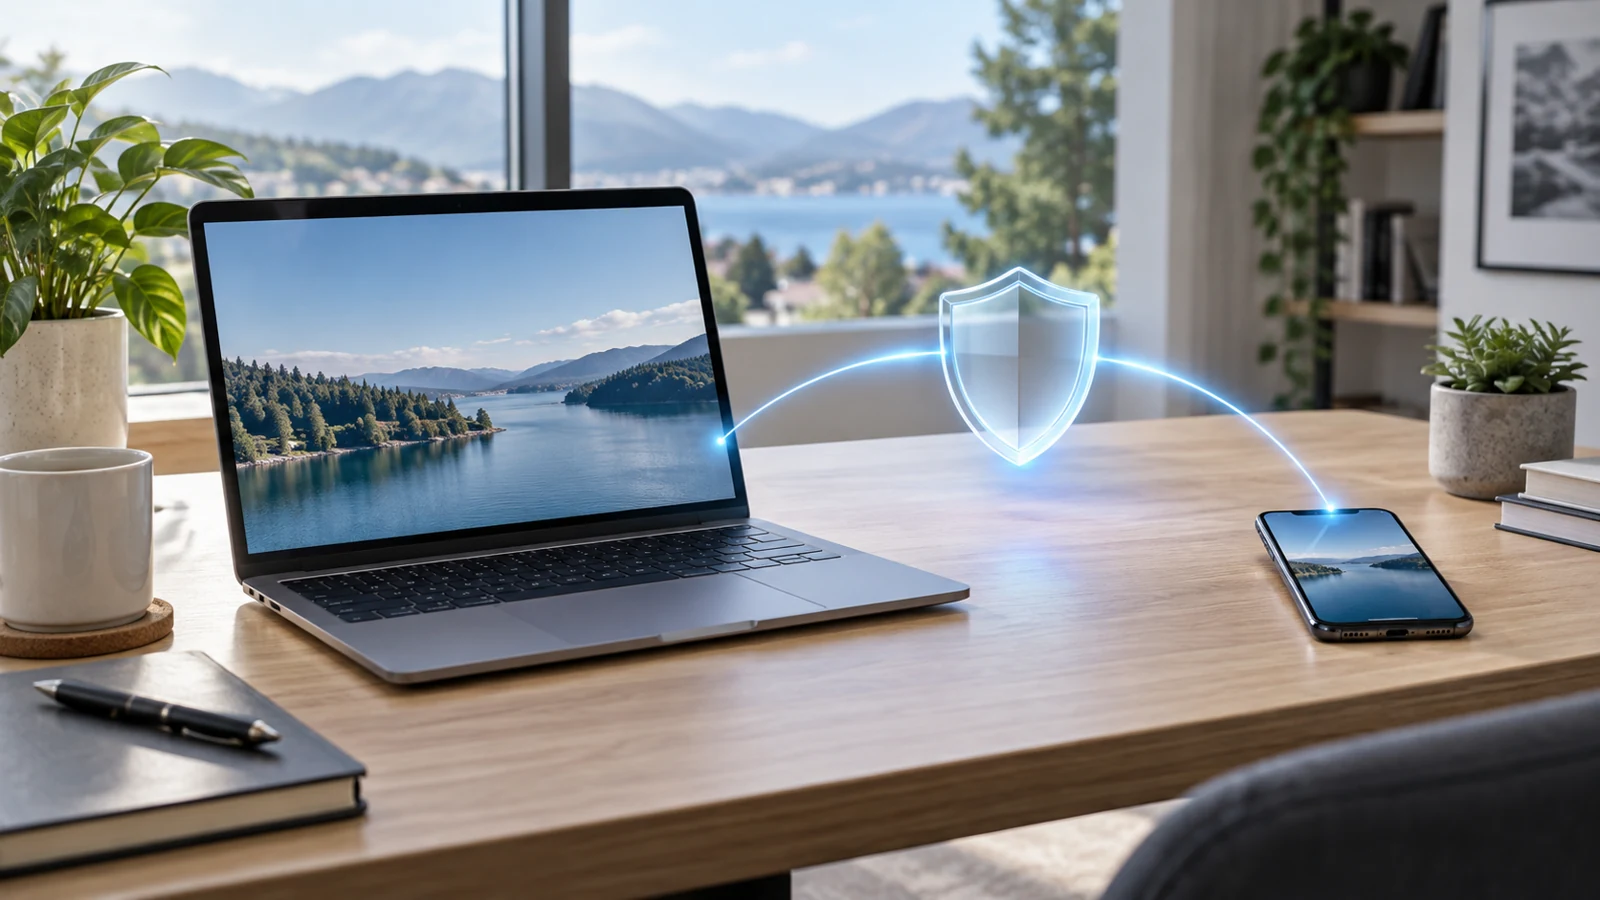
清晰展现普通联网与站点到站点VPN的传输路径差异
站点到站点VPN是专门面向两个或多个独立局域网设计的站点级互联方案,加密通道搭建在不同站点的出口网关之间,免费梯子站点内部的终端不需要单独安装VPN客户端,就能直接访问其他站点的内网资源,定位是多站点内网的互联互通,而非单设备的上网代理。
传输路径与数据处理逻辑差异
普通联网的所有流量默认走公网公共链路,不管是访问公网公开服务,免费梯子还是尝试访问异地站点的资源,数据包都会经过运营商的公共路由节点转发,除了应用本身自带的HTTPS等传输层加密外,没有额外的链路层封装保护。
站点到站点VPN的跨站点内网流量,会在本地出口网关处被重新封装加密,在公网中形成一条专属的逻辑传输通道,快连vpn不会暴露在公网的公开传输路径中。只有发往其他站点指定内网段的流量才会走加密通道,普通公网访问流量仍可直接走本地出口,不会产生不必要的绕行。
访问权限与管理逻辑差异
普通联网的权限管控边界仅覆盖单站点内部,异地站点的内网资源默认完全不可达。如果要对外提供内部服务,就需要做端口映射或者公网发布,相当于把资源暴露在公网环境中,所有能接入公网的设备都有机会触达相关服务。
站点到站点VPN的访问权限可以跨站点统一配置,管理员只需要在两端网关配置双向流量策略,就能限定只有指定的内网网段可以互相访问,全程不需要把任何内部资源暴露到公网,所有跨站点的访问请求都要经过网关的权限校验,管理边界覆盖所有接入VPN的异地站点。
实际场景的选择依据
如果你是仅在单个场地办公的小型团队,所有员工都在同一个局域网内,日常只需要访问公网公开服务,完全不需要部署站点到站点VPN,使用普通的企业宽带联网就能满足全部需求,部署和运维成本也更低。
如果你是拥有多个异地办公点的企业,每个站点都部署了仅对内使用的财务系统、内部共享文档库等服务,要求不同站点的员工都能安全访问所有内部资源,同时绝对不能把这些敏感服务暴露到公网,站点到站点VPN就是更适配的方案。